
Od "Event 201" do "Cyber Polygon": symulacja nadchodzącej "cyberpandemii" WEF
Autorzy: Whitney Webb i Johnny Vedmore
W środę Światowe Forum Ekonomiczne (WEF), wraz z rosyjskim Sberbankiem i jego spółką zależną ds. cyberbezpieczeństwa BI. ZONE ogłosiło, że w lipcu odbędzie się nowa globalna symulacja cyberataku, aby uczestnicy nauczyć uczestników "tworzenia bezpiecznych ekosystemów" poprzez symulację cyberataku na łańcuch dostaw podobnego do niedawnego ataku na SolarWinds, który miał "ocenić odporność cybernetyczną" uczestników ćwiczeń. Na nowo zaktualizowanej stronie internetowej wydarzenia, symulacja o nazwie Cyber Polygon 2021 złowieszczo ostrzega, iż biorąc pod uwagę trendy cyfryzacji w dużej mierze wywołane kryzysem COVID-19, "jedno podatne ogniwo wystarczy, by zniszczyć cały system, podobnie jak efekt domina", dodając, iż "bezpieczne podejście do rozwoju cyfrowego dziś zadecyduje o przyszłości ludzkości na kolejne dekady."
Ćwiczenie to odbywa się kilka miesięcy po tym, jak WEF, "międzynarodowa organizacja współpracy publiczno-prywatnej", która wśród jej członków jest najbogatsza elita świata, oficjalnie ogłosiła ruch na rzecz Wielkiego Resetu, który miałby oznaczać skoordynowaną transformację do globalnej gospodarki Czwartej Rewolucji Przemysłowej, w której pracownicy ludzki stają się coraz bardziej nieistotni. Ta rewolucja, w tym jej największy orędownik, założyciel WEF Klaus Schwab, wcześniej stanowiła poważny problem dla członków i organizacji członkowskich WEF w kontekście tego, co stanie się z masami osób pozostawionych bez pracy w wyniku rosnącej automatyzacji i cyfryzacji w miejscu pracy.
Nowe systemy gospodarcze, oparte na cyfrowych działaniach i wspierane lub prowadzone przez banki centralne, są kluczowym elementem Wielkiego Resetu WEF, a takie systemy byłyby częścią odpowiedzi na kontrolę mas niedawno bezrobotnych. Jak zauważyli inni, te cyfrowe monopole, nie tylko usługi finansowe, pozwalałyby kontrolującym je "wyłączyć" pieniądze i dostęp do usług danej osoby, jeżeli nie przestrzega określonych przepisów, nakazów i regulacji.
WEF aktywnie promuje i tworzy takie systemy, a ostatnio nazywa swój preferowany model "kapitalizm interesariuszy". Choć reklamowany jako bardziej "inkluzywna" forma kapitalizmu, kapitalizm interesariuszy zasadniczo łączyłby sektor publiczny i prywatny, tworząc system bardziej przypominający korporacyjny styl faszyzmu Mussoliniego niż cokolwiek innego.
Jednak aby wprowadzić ten nowy i radykalnie inny system, obecny skorumpowany system musi w jakiś sposób całkowicie się załamać, a jego sukcesor musi skutecznie zostać promowany wśród mas jako w jakiś sposób lepszy od poprzednika. Gdy najpotężniejsi ludzie na świecie, tacy jak członkowie WEF, pragną radykalnych zmian, pojawiają się kryzysy — czy to wojna, zaraza, czy załamanie gospodarcze — które umożliwiają "reset" systemu, któremu często towarzyszy masowy transfer bogactwa w górę.
W ostatnich dekadach takie wydarzenia często poprzedzały symulacje, które pojawiały się szybko, zanim miało miejsce samo wydarzenie, które miały "zapobiec". Ostatnie przykłady to wybory w USA w 2020 roku oraz COVID-19. Jedno z nich, Event 201, było współorganizowane przez Światowe Forum Ekonomiczne w październiku 2019 roku i symulowało nową pandemię koronawirusa, która rozprzestrzenia się na całym świecie i powoduje poważne zakłócenia w gospodarce światowej — zaledwie kilka tygodni przed pojawieniem się pierwszego przypadku COVID-19. Cyber Polygon 2021 to jedynie najnowsza tego typu symulacja, współorganizowana przez Światowe Forum Ekonomiczne. Obecny program forum oraz jego dotychczasowe doświadczenie w organizowaniu proroczych symulacji wymagają dokładnej analizy tego ćwiczenia.
Chociaż Cyber Polygon 2021 pozostało za kilka miesięcy, poprzedził go Cyber Polygon 2020, podobna symulacja sponsorowana przez WEF, która odbyła się w lipcu ubiegłego roku, podczas której prelegenci ostrzegali przed nadchodzącą śmiertelną "pandemią" cyberataków, która w dużej mierze wymierzy dwa sektory gospodarki: opiekę zdrowotną i finanse. Cyber Polygon 2020 został oficjalnie opisany jako "międzynarodowe szkolenie online na rzecz podnoszenia globalnej odporności cybernetycznej" i obejmowało wiele największych światowych firm technologicznych oraz międzynarodowych autorytetów, od IBM po INTERPOL. Na wydarzeniu uczestniczyło także wielu zaskakujących uczestników, z których niektórzy tradycyjnie postrzegani byli jako przeciwstawni zachodnim interesom imperialnym. Na przykład osobą wybraną do otwarcia wydarzenia Cyber Polygon był premier Federacji Rosyjskiej Michaił Miszustin oraz główny gospodarz BI. ZONE była spółką zależną kontrolowanego przez rosyjski rząd Sberbank. Sugeruje to, iż nadużywana narracja o "rosyjskim hakurze" może się kończyć lub niedługo zostanie zastąpiona kolejnym straszydłem, bardziej odpowiednim w świetle obecnej realiów politycznych.
Poza Mishustinem, dyrektor wykonawczy WEF Klaus Schwab oraz były premier Wielkiej Brytanii Tony Blair wzięli udział w wydarzeniu Cyber Polygon 2020, które ma być powtarzane corocznie i ma wiele podobieństw do wydarzenia 2019 z 2019 roku. Zamiast przygotowywać się na potencjalną pandemię medyczną, Cyber Polygon 2020 skupił się na przygotowaniach do "cyberpandemii", którą główne media, takie jak The New Yorker, twierdzą, iż "już się rozpoczęła". Biorąc pod uwagę ostatnie symulacje WEF, wpływowi miliarderzy i bankierzy wydają się gotowi wykorzystać zarówno fizyczne, jak i cyfrowe pandemie, by reformować nasze społeczeństwa według własnych założeń i dla własnych korzyści.
Architekci Cyber Polygon
Według rosyjskiej firmy zajmującej się cyberbezpieczeństwem BI. ZONE, 120 organizacji rozmieszczonych w dwudziestu dziewięciu krajach wzięło udział w dwóch scenariuszach symulowanych podczas Cyber Polygon 2020, a choćby pięć milionów osób rzekomo oglądało transmisję na żywo w ponad pięćdziesięciu siedmiu krajach. Podobnie jak wiele wydarzeń w 2020 roku, symulacje Cyber Polygon były prowadzone online ze względu na ograniczenia związane z COVID-19. Wspólnie ze Światowym Forum Ekonomicznym, BI. ZONE, spółka zależna Sberbanku, zarządza projektem Cyber Polygon. Największym udziałowcem Sberbanku, na ubiegły rok, jest rząd rosyjski, dlatego anglojęzyczne media często opisują go jako bank kontrolowany przez państwo.
Wydarzenie w 2020 roku rozpoczęło się przemówieniem premiera Federacji Rosyjskiej Miszustina, który ma historię zabiegania o zachodnie firmy technologiczne przed wejściem do polityki. W 1989 roku Miszustin ukończył Moskiewski Państwowy Uniwersytet Technologiczny (powszechnie znany jako Stankin) z kwalifikacjami inżynierii systemowej. W latach 90. pracował w International Computer Club, organizacji non-profit mającej na celu "przyciąganie zachodnich zaawansowanych technologii informacyjnych" do Rosji. W latach 1996–1998 Miszustin był przewodniczącym rady ICC, jednak firma została zlikwidowana w 2016 roku. W latach 2010–2020 pełnił funkcję szefa Federalnej Służby Podatkowej Federacji Rosyjskiej. Mimo iż nigdy wcześniej nie wykazywał ambicji politycznych, 16 stycznia 2020 roku został mianowany premierem Federacji Rosyjskiej na mocy rozporządzenia wykonawczego wydanego przez prezydenta Putina.
Podczas powitalnego wystąpienia Miszustina na konferencji Cyber Polygon 2020 WEF, rosyjski premier ostrzegł przed koniecznością tworzenia polityki publicznej, która "wzmacnia cyfrowe bezpieczeństwo kluczowych działań, nie podważając korzyści płynących z transformacji cyfrowej w sektorach kluczowych, które niepotrzebnie ograniczałyby wykorzystanie i otwartość technologii cyfrowych." Oświadczenie sugeruje, iż "niepotrzebne ograniczenia" mogą z czasem stać się postrzegane jako konieczne.
Miszustin wyjaśnia dalej, iż ożywienie gospodarcze Rosji po COVID będzie opierać się na "rosnącej cyfryzacji tej gospodarki i rządu", dodając, iż "drastycznie zwiększymy liczbę dostępnych cyfrowych usług publicznych i wprowadzimy fundamentalnie nowe środki wsparcia dla firm cyfrowych." Stwierdził również, iż "Rosja opracowała wspólny krajowy system identyfikacji i zapobiegania cyberatakom, przy czym systemy informacyjne agencji rządowej są powiązane w systemie." Zwrócił się także do publiczności Cyber Polygon o potrzebie współpracy społeczności międzynarodowej, by zapobiec "globalnej pandemii cyberoszustw".
Sberbank, największa rosyjska instytucja bankowa i dawny radziecki monopol oszczędnościowy, założony pierwotnie przez Mikołaja I, był oficjalnym gospodarzem wydarzenia Cyber Polygon 2020 wraz ze Światowym Forum Ekonomicznym. Jak donosił Economist w styczniu 2021 roku, rosyjski gigant bankowy zaczął na nowo wyobrażać sobie swój biznes, dążąc do stania się gigantem technologii konsumenckiej. Sberbank wydał około 2 miliardów dolarów na technologie i przejęcia, w tym na przejęcie internetowej grupy medialnej Rambler, którą w pełni przejął w 2020 roku. Jeszcze 30 grudnia 2020 roku Sberbank przejął Doma.ai, który opisuje siebie jako "wygodną platformę zarządzania nieruchomościami". 15 czerwca 2020 roku Sberbank kupił 2GIS, mapę, nawigatora i katalog firm z ponad 42 milionami aktywnych użytkowników miesięcznie. , jedenaście jako główny inwestor, obejmuje niektóre z najczęściej używanych usług w Rosji, a jego jasnym celem jest stanie się jednym miejscem cyfrowym dla wszystkich usług. Bank stał się także właścicielem jednego z największych centrów przetwarzania danych w Europie, gdy w listopadzie 2011 roku otwarto centrum przetwarzania danych South Port, zastępując istniejące trzydzieści sześć regionalnych centrów danych. Sberbank ma być pierwszym na świecie bankiem, który w marcu uruchomi własną kryptowalutę Sbercoin oraz ekosystem finansów cyfrowych. Warto zauważyć, iż ogłoszono nadchodzącego Sbercoina, "stablecoina" powiązanego z rosyjskim rublem, zaledwie kilka tygodni po ćwiczeniu Cyber Polygon 2020.
Sojusz Sberbanku z WEF i jego znaczenie na Cyber Polygon 2020 zostały podkreślone podczas wydarzenia podczas powitalnego przemówienia wygłoszonego przez Klausa Schwaba. Schwab szczególnie podziękował Hermanowi Grefowi, członkowi rady powierniczej Światowego Forum Ekonomicznego i CEO Sberbanku, a także wydał następujące poważne ostrzeżenie:
Wszyscy znamy, ale wciąż poświęcamy niewystarczającą uwagę na przerażający scenariusz kompleksowego cyberataku, który całkowicie zatrzymałby dostawy energii, transport, usługi szpitalne oraz całe nasze społeczeństwo. Kryzys związany z COVID-19 byłby w tym kontekście postrzegany jako drobne zakłócenie w porównaniu z dużym cyberatakiem. Musimy zadać sobie pytanie, jak mogliśmy do tego dopuścić, mimo iż mieliśmy wszystkie informacje o możliwości i powadze ryzykownego ataku. Cyberprzestępczość i globalna kooperacja powinny być na czele globalnej agendy.
Podobne ostrzeżenia usłyszano podczas symulacji w 2019 roku, która była również współorganizowana przez Światowe Forum Ekonomiczne, wydarzenie 201. Event 201, który symulował globalną pandemię zaledwie kilka miesięcy przed kryzysem COVID-19, ostrzegał w oficjalnej dokumentacji: "Następna poważna pandemia nie tylko spowoduje poważne choroby i straty w ludziach, ale może także wywołać poważne, kaskadowe konsekwencje gospodarcze i społeczne, które mogą znacząco przyczynić się do globalnego wpływu i cierpienia." W przeciwieństwie do podobnych symulacji przeprowadzonych wcześniej, Event 201 promował podejście "partnerstwa publiczno-prywatnego" w walce z pandemiami, koncentrując się na zaangażowaniu "sektora prywatnego w przygotowania na epidemię i epidemię na poziomie krajowym lub regionalnym." WEF jest między innymi ważnym ewangelistą łączenia sektora publicznego i prywatnego na całym świecie, określając się jako "międzynarodowa organizacja współpracy prywatno-publicznej". Nie dziwi więc, iż ich najnowsza symulacja katastrof, skupiona na cyberatakach, promuje ten sam cel.
Prelegenci na Cyber Polygon 2020
Poza Schwabem i Miszustinem, w Cyber Polygon 2020 wzięło udział dwudziestu innych osób, w tym znane nazwiska z najwyższych szczebli elity politycznej. Na początek Herman Gref rozmawiał z byłym premierem Wielkiej Brytanii Tonym Blairem, który od dekad zabiega o cyfrowe systemy tożsamości. Blair otwarcie powiedział dyrektorowi generalnemu Sberbank, iż systemy cyfrowej tożsamości biometrycznej będą "nieuchronnie" narzędziami, których większość rządów będzie używać w radzeniu sobie z przyszłymi pandemiami. Blair, rozmawiając z Grefem o pandemii koronawirusa, postulował najsurowsze środki lockdownu, twierdząc, iż jedyną alternatywą dla biometrycznych tożsamości cyfrowych jest "lockdown gospodarki".
Następnie Sebastian Tołstoj, dyrektor generalny Ericssona na Europę Wschodnią, Azję Środkową i Rosję oraz obecny przewodniczący Fundacji Rodziny Tołstojów w Szwecji, rozmawiał z Aleksiejem Kornią. Kornya jest prezesem, dyrektorem generalnym oraz przewodniczącym zarządu Mobile TeleSystems. Wcześniej pracował dla PricewaterhouseCoopers oraz AIG-Brunswick Capital Management w North-West Telecom. Tołstoj i Kornia zaprezentowali segment na Cyber Polygon 2020 zatytułowany "Budowanie bezpiecznego połączonego świata: Jaka jest rola sektora telekomunikacyjnego?", w którym omówili znaczenie komunikacji cyfrowej i łączności dla naszego nowoczesnego stylu życia.
W kolejnym segmencie Nik Gowing, prezenter BBC World News w latach 1996–2014 oraz założyciel i dyrektor Thinking the Unthinkable, rozmawiał z Vladimirem Poznerem, dziennikarzem i prezenterem, na temat "fake news" w rozmowie, która była wręcz odświeżająca pod względem argumentacji i podejścia.
Stéphane Duguin, dyrektor generalny CyberPeace Institute, firmy z Genewy, która opisuje siebie jako "obywateli dążących do pokoju i sprawiedliwości w cyberprzestrzeni", wygłosił następnie prelekcję dla milionów widzów oglądających symulację. CyberPeace Institute, finansowany między innymi przez Microsoft, Facebooka, Mastercard i Hewlett Foundation, twierdzi, iż pomaga swoim klientom "zwiększyć odporność cyfrową oraz zdolność reagowania na cyberataki i ich odbudowy". Kluczowi sponsorzy CyberPeace Institute są również jednymi z głównych sponsorów Global Cyber Alliance, które łączy sektory publiczne USA, Wielkiej Brytanii i Francji z międzynarodowymi korporacjami oraz firmami cyberbezpieczeństwa powiązanymi z wywiadem, stosując "skoordynowane podejście i nietradycyjną współpracę" w celu "zmniejszenia ryzyka cybernetycznego".
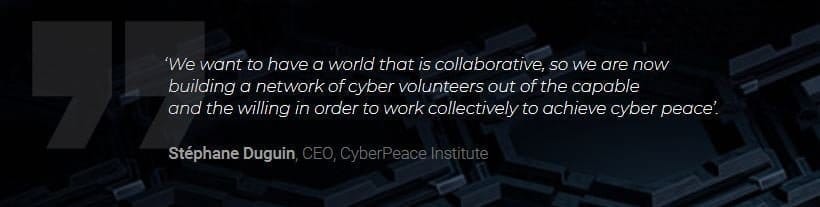
Duguin, który jest także członkiem rady doradczej Global Forum on Cyber Expertise, niedawno uruchomił inicjatywę Cyber4Healthcare, "darmową" usługę cyberbezpieczeństwa dla pracowników służby zdrowia walczących z pandemią COVID-19. Inicjatywa Cyber4Healthcare obejmuje głównych partnerów BI. ZONE, a także Microsoft i Global Cyber Alliance. To kolejna podejrzana bezpłatna usługa cyberbezpieczeństwa powiązana z Microsoftem, która jest w tej chwili promowana i wdrażana przez pracowników służby zdrowia na całym świecie, w czasie, gdy ostrzegania o nadchodzącym cyberataku na systemy opieki zdrowotnej na całym świecie stają się coraz bardziej publiczne.
Dhanya Thakkar, starszy wiceprezes ds. AMEA w Trend Micro, który reklamuje się online jako czołowy "influencer cyberbezpieczeństwa" ASEAN na LinkedIn, oraz Wendi Whitmore, wiceprezes IBM X-Force Threat Intelligence, następnie omówili temat "Poznaj swojego wroga: Jak kryzys zmienia krajobraz cyberzagrożeń?" Obecność IBM jest godna uwagi ze względu na długoletnie relacje firmy z CIA, sięgające wczesnej zimnej wojny. Firma jest tak mocno zakorzeniona, iż CIA niedawno zatrudniła swojego dyrektora ds. informacji bezpośrednio z IBM Federal. Przed dołączeniem do IBM Whitmore zajmował stanowiska kierownicze w kalifornijskich firmach technologicznych CrowdStrike i Mandiant, z których ta ostatnia została przejęta przez FireEye w transakcji akcjiowej i gotówkowej o wartości przekraczającej 1 miliard dolarów. Whitmore odpowiadał za "usługi profesjonalne". Co istotne, zarówno CrowdStrike, jak i Mandiant/FireEye są kluczowymi organizacjami prowadzącymi śledztwo w sprawie niedawnego włamania do SolarWinds, o które amerykański wywiad obwinił "rosyjskiego hakera", nie przedstawiając żadnych dowodów. Whitmore rozpoczęła karierę jako agentka specjalna, prowadząc śledztwa w sprawach przestępstw komputerowych w Biurze Specjalnych Dochodzeń Sił Powietrznych.
Jacqueline Kernot, australijski "partner w cyberbezpieczeństwie" Ernst and Young, oraz Hector Rodriguez, starszy wiceprezes i regionalny specjalista ds. ryzyka w Visa, następnie omówili, jak przygotować się na cyberataki. Kernot przez ponad dwadzieścia pięć lat pracował jako oficer wojskowy w Australijskim Korpusie Wywiadowczym i przez dwa lata pracował w Obronie IBM.Space|Wywiad dla Tivoli Software w Wielkiej Brytanii z "międzynarodowymi obowiązkami w ramach brytyjskiego Ministerstwa Obrony, Defence Prime i NATO." Ernst and Young i Visa, wraz z innymi korporacjami powiązanymi z WEF, takimi jak Salesforce, są dobrze reprezentowane w ekskluzywnej Radzie Watykańskiej ds. Inkluzywnego Kapitalizmu. Rada, podobnie jak WEF, wzywa do odbudowy systemu gospodarczego w sposób bardziej "zrównoważony", "inkluzywny" i "dynamiczny" poprzez "wykorzystanie siły sektora prywatnego."
Troels Ørting Jørgensen, przewodniczący rady doradczej Centrum Cyberbezpieczeństwa Światowego Forum Ekonomicznego, oraz Jürgen Stock, duński sekretarz generalny INTERPOL-u, również wystąpili na Cyber Polygon na temat zmian w globalnej cyberprzestępczości w ciągu poprzedniego roku. Kilka miesięcy po wystąpieniu w Cyber Polygon, Duński Urząd Nadzoru Finansowego ogłosił w oficjalnym oświadczeniu, iż "Troels Ørting powiadomił Ministerstwo Spraw Biznesu o rezygnacji z członka zarządu Duńskiego Urzędu Nadzoru Finansowego." Powołując się na anonimowe źródła, duńska agencja informacyjna FinansWatch poinformowała, iż w latach 2015–2018, kiedy Ørting był zatrudniony jako szef ochrony w banku Barclays, był kluczową postacią w poszukiwaniu sygnalisty, która ujawniła tę samą działalność przestępczą, którą Ørting krytykował w Cyber Polygon.
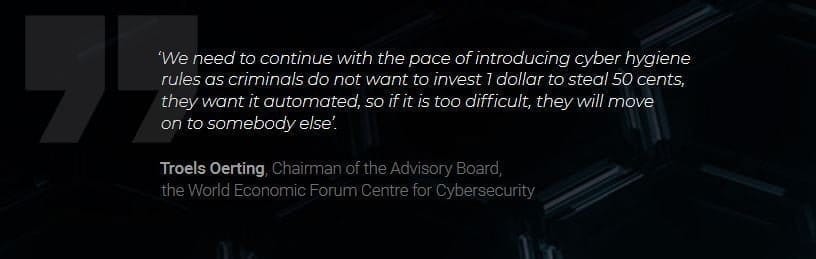
Mężczyzna rozmawiający razem z Ørtingiem, Jürgen Stock, to były niemiecki policjant, kryminolog i prawnik. W 2019 roku został wybrany na drugą kadencję sekretarza generalnego INTERPOL-u, która zwykle trwa pięć lat. Craig Jones, dyrektor ds. cyberprzestępczości w INTERPOL, również dołączył do dyskusji na Cyber Polygon 2020. Nowozelandczyk spędził dwadzieścia siedem lat w służbach mundurowych i jest uznawany za eksperta w śledztwach cyberprzestępczości. Wcześniej zajmował kilka stanowisk kierowniczych w brytyjskich służbach mundurowych, ostatnio w National Crime Agency.
Petr Gorodov i John Crain zostali krótko wywiadowani podczas wydarzenia Cyber Polygon 2020. Gorodow jest szefem Generalnego Dyrekcji ds. Stosunków Międzynarodowych i Pomocy Prawnej Prokuratury Generalnej Federacji Rosyjskiej, a także zasiada w Komisji ds. Kontroli akt INTERPOL-u. Jest członkiem Izby Wniosków INTERPOL-u, która bada i rozstrzyga wnioski o dostęp do danych oraz wnioski o korektę i/lub usunięcie danych przetwarzanych w systemie informacyjnym INTERPOL. John Crain jest dyrektorem ds. bezpieczeństwa, stabilności i odporności w ICANN, organizacji non-profit zajmującej się bezpieczeństwem internetowym. w tej chwili odpowiada za zarządzanie serwerem L-Root, jednym z trzynastu serwerów root w internecie, co czyni jego udział w symulacji szczególnie godnym uwagi. Na Cyber Polygon 2020 promował "długoterminowe rozwiązanie polegające na wspólnej pracy w społeczności cyberbezpieczeństwa."
Ostatnie słowo na Cyber Polygon 2020 wygłosił Stanislav Kuzniecow, wiceprzewodniczący zarządu Sberbanku. Jest także członkiem zarządu fundacji charytatywnej Sberbank Contribution to the Future, projektu, który ma na celu zainteresowanie rosyjskich uczniów od klas siódmej do jedenastej AI (sztuczną inteligencją), uczeniem maszynowym i analizą danych oraz pomoc w rozwijaniu umiejętności matematycznych i programistycznych. Kuzniecow studiował w Instytucie Prawa Ministerstwa Spraw Wewnętrznych Federacji Rosyjskiej.
Główne wydarzenie: Enter the Polygon
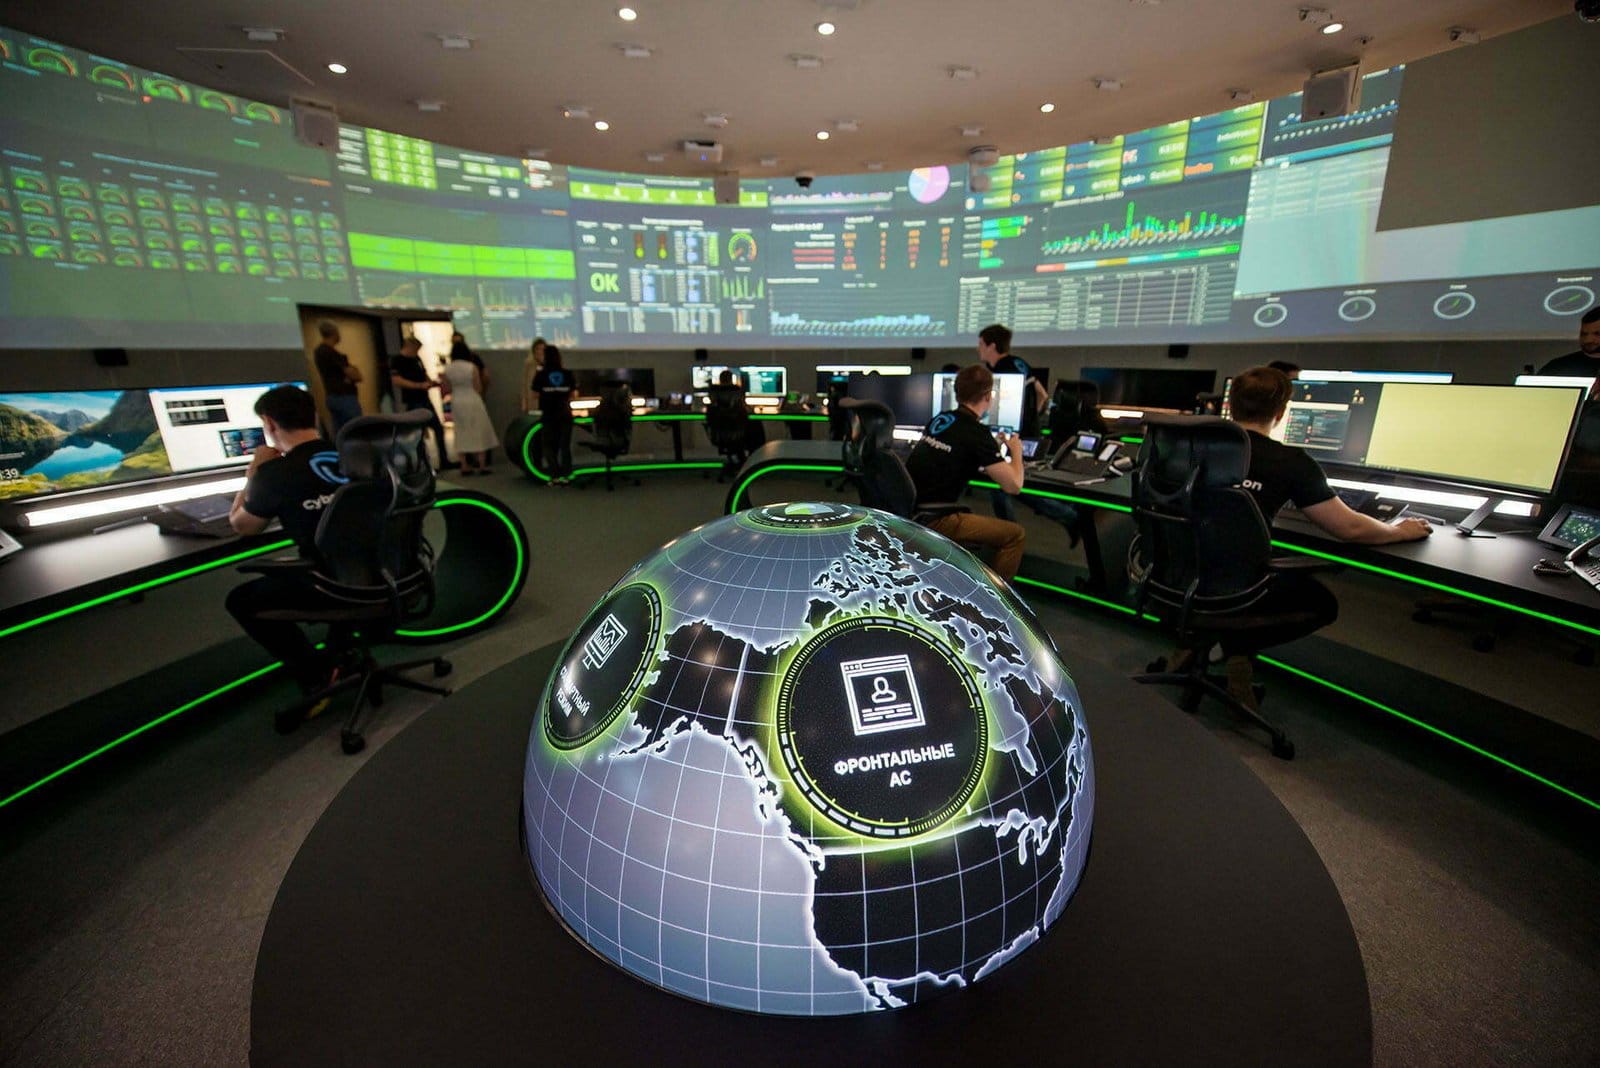
W symulacyjnym składniku Cyber Polygon 2020 wzięło udział 120 zespołów z dwudziestu dziewięciu krajów, biorąc udział w technicznym symulatorze cyberbezpieczeństwa. Podczas wydarzenia online uczestnicy "wykorzystali działania zespołu reagowającego w ataku ukierunkowanym na kradzież poufnych danych, co skutkowało szkodą dla reputacji firmy." Dwie drużyny, Czerwona i Niebieska, zmierzyły się w symulacjach, gdzie Czerwona Drużyna, złożona z organizatorów treningów z BI. ZONE, symulowane cyberataki, a członkowie Niebieskiego Zespołu próbowali chronić swoje segmenty infrastruktury szkoleniowej. Sama symulacja składała się z dwóch scenariuszy, w których różne podgrupy tworzące drużyny mogły zdobywać punkty.
Pierwszy scenariusz, zwany Obroną, zmusił uczestników Cyber Polygon do ćwiczenia odpierania aktywnego ataku APT (zaawansowanego zagrożenia trwałego). Celem scenariusza było "rozwijanie umiejętności odpychania celowanych cyberataków na system krytyczny dla biznesu." Wirtualna infrastruktura fikcyjnej organizacji symulacji obejmowała usługę przetwarzającą poufne informacje klientów. Usługa ta stała się przedmiotem zainteresowania grupy APT, która planowała kraść poufne dane użytkowników i odsprzedawać je na "darknecie", aby finansowo zaszkodzić reputacji firmy. Grupa APT wcześniej zbadała system docelowy i odkryła kilka krytycznych luk. W tym scenariuszu cybernetyczny "gang" planuje atak w dniu ćwiczeń. Uczestnicy byli oceniani pod kątem umiejętności jak najszybszego radzenia sobie z atakiem, minimalizowania ilości skradzionych informacji oraz utrzymania dostępności usług. Uczestnicy Blue Team mogli stosować dowolne aplikacje i narzędzia chroniące infrastrukturę, a także mogli naprawiać luki systemowe poprzez ulepszanie kodu usługi.
W drugim scenariuszu, zwanym Response, zespoły musiały zbadać incydent, stosując "klasyczne techniki kryminalistyczne i wykrywania zagrożeń." Na podstawie zebranych informacji uczestnicy musieli sporządzić dossier, które pomogłoby organom porządkowym odnaleźć przestępców. Celem drugiego scenariusza było rozwijanie umiejętności w zakresie badania incydentów, wykorzystując sytuację, w której cyberprzestępcy uzyskali dostęp do konta uprzywilejowanego dzięki udanemu atakowi phishingowemu.
Kiedy BI. Zespół ZONE opublikował wyniki symulacji, której celowo unikał, używając prawdziwych nazw organizacji, aby nie "wywołać rywalizacji między uczestnikami i zachować ich wyniki w tajemnicy." Jednak drużyny mogły później porównać swoje wyniki z innymi dzięki podstawowej tablicy wyników, a gospodarze mogli analizować najważniejsze dane pokazujące różne słabości organizacyjne każdej z uczestniczących drużyn/instytucji.
Ostateczny raport stwierdza, iż wyniki wykazały, iż "banki i firmy z branży IT wykazały najwyższą odporność. Ekspertyza w ocenie bezpieczeństwa w tych sektorach jest bardzo dobrze rozwinięta, a klasyczna kryminalistyka i poszukiwanie zagrożeń są szeroko stosowane." Mówiąc prosto, zespoły z banków i branży IT wydawały się lepiej przygotowane niż większość innych sektorów do badania i wykrywania zagrożeń. Jednak wszystkie zaangażowane zespoły okazały się niezbyt skuteczne w początkowej obronie przed cyberatakiem z BI. Raport ZONE stwierdza, iż "27% zespołów miało trudności ze zdobyciem punktów w pierwszym scenariuszu, co pozwala nam stwierdzić, iż niektórzy członkowie zespołu nie mają lub mają niewystarczającą wiedzę w ocenie bezpieczeństwa i ochronie aplikacji webowych." W kwestii polowania na zagrożenia raport dalej stwierdza, iż "21% drużyn nie zdobyło ani jednego punktu w drugiej rundzie drugiego scenariusza. Przypisywano to temu, iż 'Threat Hunting' jest stosunkowo nowym podejściem, a większość organizacji nie ma doświadczenia w praktyce stosowania tych technik."
Wydarzenie Cyber Polygon 2020 ujawniło słabość w ludzkim działaniach obronnych i odporności w kontekście cyberobrony. Ten efekt jest wygodny dla zaawansowanych technologicznie firm cyberbezpieczeństwa, takich jak BI. ZONE, które chcą podkreślić wyższość produktów opartych na AI na cyberbezpieczeństwie w porównaniu do "nieefektywnych" pracowników ludzkich. Warto też zauważyć, iż BI. Zdobywanie wiedzy ZONE o globalnych słabościach instytucjonalnych poprzez szkolenia z cyberobrony może być przydatnym źródłem informacji dla ich spółki-matki, Sberbanku, a tym samym dla największego udziałowca Sberbanku, rządu rosyjskiego.
Sprowadzenie Rosji z zimna?
Chociaż władze Federacji Rosyjskiej są przyzwyczajone do bycia na mrozie zarówno politycznie, jak i fizycznie, wydaje się, iż następuje zmiana w zwykłym porządku narodów. Włączenie Rosji jako lidera w tak istotną globalną inicjatywę cyberbezpieczeństwa jest nieco zaskakujące, zwłaszcza po tym, jak przez kilka lat Rosja była kozłem ofiarnym każdego cyberataku wymierzonego w jakąkolwiek mocarstwo zachodnie, ostatnio podczas ataku na SolarWinds w USA. Jednak na Zachodzie nie było oburzenia wokół Cyber Polygon 2020, podczas którego firma w większości należąca do rządu rosyjskiego mogła uzyskać bezpośrednią wiedzę o słabościach cyberobrony głównych globalnych instytucji, banków i korporacji dzięki organizacji ćwiczeń.
Całkowity brak narracji "rosyjskiego hakera" na Cyber Polygon oraz rola Rosji lidera na wydarzeniu sugerują, iż albo zaszła zmiana geopolityczna, albo iż narracja o rosyjskim hakerze, powszechnie wykorzystywana przez agencje wywiadowcze w USA i Europie, jest skierowana głównie do ogółu społeczeństwa, a nie do elit i decydentów obecnych na Cyber Polygon.
Kolejną możliwością, iż Rosja nie będzie już traktowana jako wieczny wróg cyberprzestrzeni, jest całkowite popieranie zarówno oficjalnej narracji o koronawirusie, jak i rzekomo nadchodzącej cyberpandemii. Cyber Polygon 2020 wydawał się częściowo rosyjskim atakiem uroku, który został przyjęty z entuzjazmem przez potężną elitę. Tony Blair, który kiedyś wyciągnął rękę fałszywego pojednania w imieniu społeczności międzynarodowej do pułkownika Kaddafiego, często brał udział w tych działaniach dyplomacji międzynarodowej na rzecz elit w latach po odejściu z urzędu publicznego. Jego udział w tym ćwiczeniu mógł mieć na celu ułatwienie wsparcia zachodnich rządów powiązanych z WEF dla jeszcze większego zaangażowania Rosji w Wielki Reset. Częściowo wynika to z wysiłków prowadzonych przez WEF, mających na celu włączenie państw BRICS, takich jak Chiny i Rosja, do Wielkiego Resetu, ponieważ jest to najważniejsze dla sukcesu ich agendy na skalę globalną. w tej chwili Rosja jest pionierem nowego modelu rzekomo narodowych systemów finansowych, które WEF wspiera poprzez tworzenie przez Sberbank cyfrowego monopolu nie tylko na usługi finansowe, ale wszystkie usługi na terenie Federacji Rosyjskiej.
Cyber Polygon 2020 był zarówno reklamą prorosyjskich relacji, jak i ćwiczeniem promocyjnym dla Klausa Schwaba i Wielkiego Resetu Światowego Forum Ekonomicznego. Niektórzy z uczestników i wspierających wydarzenie Cyber Polygon są zaangażowani na najwyższych szczeblach cyberwywiadu; niektórzy mogli być choćby nieoficjalnymi przedstawicielami swojego narodowego aparatu wywiadowczego państwowego. Decyzje kilku rządów narodowych o bezpośrednim udziale w Wielkim Resetie prowadzonym przez WEF to nie jest "teoria spiskowa". Na przykład nadchodząca administracja Bidena wysłała swojego wysłannika ds. klimatu, Johna Kerry'ego, na doroczne spotkanie WEF w zeszłym miesiącu, gdzie Kerry podkreślił zaangażowanie USA w agendę Wielkiego Resetu oraz związaną z nią Czwartą Rewolucję Przemysłową, która dąży do automatyzacji większości w tej chwili wykonywanych przez ludzi. Z rządami Rosji, Chin, USA, Wielkiej Brytanii, Izraela, Kanady i Indii, między innymi, którzy popierają tę transnarodową agendę, staje się głęboko niepokojące, iż wysoko postawieni operatorzy zarówno sektora publicznego, jak i prywatnego dołączyli do WEF, by przeprowadzić symulację kryzysu, który wyraźnie przyjąłby korzyść agendzie Wielkiego Resetu.
Jak wspomniano wcześniej, WEF współorganizował symulację pandemii koronawirusa zaledwie kilka miesięcy przed samym wydarzeniem. niedługo po tym, jak kryzys COVID-19 rozpoczął się na poważnie w marcu zeszłego roku, Schwab zauważył, iż kryzys pandemiczny był dokładnie tym, czego potrzebował do uruchomienia Wielkiego Resetu, ponieważ stał się wygodnym katalizatorem do rozpoczęcia reformy gospodarek, zarządzania i społeczeństwa społecznego na skalę globalną. jeżeli destabilizujące wydarzenia symulowane w Cyber Polygon rzeczywiście się wydarzą, prawdopodobnie zostaną one równie dobrze przyjęte przez WEF, biorąc pod uwagę, iż krytyczna awaria obecnego globalnego systemu finansowego pozwoliłaby na wprowadzenie nowych monopoli publiczno-prywatnych "ekosystemów cyfrowych", takich jak te budowane w Rosji przez Sberbank.
Wysiłki Sberbanku, mające na celu zarówno cyfryzację, jak i monopolizację dostępu do wszystkich usług, zarówno prywatnych, jak i publicznych, mogą być atrakcyjne dla niektórych ze względu na swoją pozorną wygodę. Jednak będzie to także symboliczne dla tego, czego możemy się spodziewać po Wielkim Resetie Schwaba — monopoli połączonych podmiotów sektora publicznego i prywatnego, ukrywanych pod pojęciem "kapitalizmu interesariuszy". Ogół społeczeństwa jeszcze nie zdaje sobie sprawy, iż sami nie zostaną zaliczeni do tych "interesariuszy", ponieważ Wielki Reset został zaprojektowany przez bankierów i bogatą elitę dla bankierów i bogatej elity.
Jeśli chodzi o wydarzenie Cyber Polygon 2020, nadchodząca cyberpandemia jest proroczo rzucana nam w twarz, tak jak ćwiczenie pandemiczne przed pojawieniem się choroby. Takie prorocze ostrzeżenia pochodzą jednak nie tylko z WEF. Na przykład szef Narodowej Dyrekcji ds. Cyberbezpieczeństwa Izraela, Yigal Unna, ostrzegł w zeszłym roku, iż "cyber winter" cyberataków "nadchodzi i to szybciej, niż się spodziewałem." W dyrewizji cybernetycznej Unna ściśle współpracuje z izraelskimi agencjami wywiadowczymi, w tym z niesławną jednostką 8200, która od dawna prowadzi szpiegostwo elektroniczne wymierzone w USA i inne kraje i odpowiada za kilka niszczycielskich ataków, w tym wirusa Stuxnet, który uszkodził irański program nuklearny. Izraelski wywiad również ma szansę być jednym z największych beneficjentów Wielkiego Resetu ze względu na siłę sektora zaawansowanych technologii w kraju. Ponadto w zeszłym miesiącu bank centralny ZEA podążył za przykładem Cyber Polygon, przeprowadzając pierwszą w historii symulację cyberataku we współpracy z emirackim sektorem prywatnym finansów. Media korporacyjne z kolei zaczęły ten rok od twierdzenia, iż "cyberataki mogą wywołać kolejny kryzys dla banków" i iż na 1 lutego "kolejny cyberatak już się rozpoczął."
Niektórzy powiedzą, iż "cyberpandemia" jest nieuniknioną konsekwencją gwałtownie rozwijającego się świata hi-tech, w którym żyjemy, ale mimo to można śmiało podkreślić, iż rok 2021 to rok, który wielu przewiduje na finansowe zniszczenie wielkich instytucji, co doprowadzi do powstania nowych systemów gospodarczych zgodnych z Wielkim Resetem. Nieunikniony upadek globalnego systemu bankowego, będący skutkiem skalarnej korupcji i oszustw, które szaleją od dziesięcioleci, prawdopodobnie zostanie przeprowadzony poprzez kontrolowany upadek, który pozwoli bogatym bankierom i elitom, takim jak te uczestniczące w Cyber Polygon, uniknąć odpowiedzialności za ich grabieże gospodarcze i działalność przestępczą.
Dotyczy to szczególnie uczestnika Cyber Polygon, Deutsche Bank, którego nieuchronny upadek od lat jest otwarcie omawiany z powodu skrajnej korupcji, oszustw i ogromnej ekspozycji banku na instrumenty pochodne. Pod koniec 2019 roku, na kilka miesięcy przed rozpoczęciem kryzysu COVID-19, dyrektor generalny Deutsche Bank ostrzegł, iż banki centralne nie mają już narzędzi, które mogłyby odpowiednio odpowiedzieć na kolejny "kryzys gospodarczy". Z pewnością wymowne jest to, iż zupełnie nowe systemy bankowe, takie jak niedługo uruchomiony cyfrowy monopol monetarny Sberbanku, zaczęły powstawać właśnie wtedy, gdy zaczęto publicznie przyznawać, iż tradycyjne metody reagowania banków centralnych na katastrofy gospodarcze przestają być opłacalne.
Ogromny cyberatak, taki jak ten symulowany podczas Cyber Polygon 2020, pozwoliłby na obwinienie bezimiennych hakerów o upadek gospodarczy, oczyszczając tym samym prawdziwych przestępców finansowych z odpowiedzialności. Co więcej, ze względu na trudny charakter śledztwa w atakach hakowania oraz zdolność agencji wywiadowczych do wrobienia innych państw w ataki hakerskie, które faktycznie same popełniły, można obwiniać każdego straszydła – czy to "krajową grupę terrorystyczną", czy kraj niezwiązany z WEF (przynajmniej na razie), jak Iran czy Korea Północna. Między dobrze wymierzonymi ostrzeżeniami, symulacjami i wyraźną korzyścią dla globalnej elity dążącej do Wielkiego Resetu, Cyber Polygon 2020 wydaje się spełniać nie tylko swój publicznie deklarowany cel, ale także własne ukryte motywy.
https://unlimitedhangout.com/from-event-201-to-cyber-polygon-the-wefs-simulation-of-a-coming-cyber-pandemic/